
Bem-vindo a Era Tech
Pela forma como as pessoas estão se tornando dependentes da tecnologia, é praticamente impossível dizermos agora, que é apenas pela televisão que são influenciadas. Por causa da internet as pessoas acabam ficando horas desligadas do mundo real e conectadas por muito mais tempo no virtual. A sociedade não está baseada em encontros físicos, agora discussões, reuniões, bate- papos são realizadas através de um PC, workstation, supercomputador, laptop, desktop, entre outros. Por último, mas não menos importante, não podemos esquecer que internet foi criada durante a Guerra Fria através de pesquisas de militares.
Computadores
Denomina-se computador o conjunto de artifícios eletrônicos capazes de efetuar qualquer espécie de tratamento automático de informações ou processamento de dados. O computador é o elemento fundamental da Ciência da Informação, também descrita corriqueiramente como informática. Exemplos de computadores incluem o ábaco, a calculadora, o computador analógico e o computador digital. Um computador pode prover-se de inúmeros atributos, dentre eles armazenamento de dados, processamento de dados, cálculo em grande escala, desenho industrial, tratamento de imagens gráficas, realidade virtual, entretenimento e cultura.
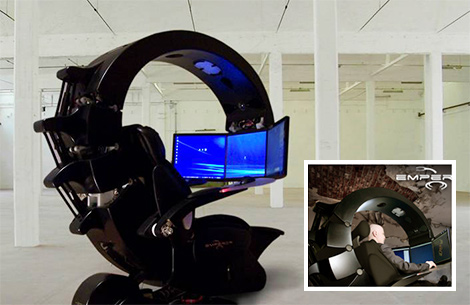
Workstation ou estação de trabalho
Invasores Digitais
Hackers
O hacker é uma pessoa com grandes conhecimentos de informática e utiliza esses conhecimentos para descobrir falhas em sites de bancos ou grandes emprêsas. Quando encontra, reporta o fato ao interessado. Geralmente essas pessoas acabam sendo contratadas pelas empresas onde descobriram êrros, com a missão de dedicar-se ao mesmo trabalho exclusivamente para a empresa, barrando a entrada de crackers.
Crackers
Há um senso-comum, principalmente na mídia, de que quem realiza crimes virtuais são os hackers, porém a verdade é outra. O cracker é diferente, pois ele invade computadores ou quebra sistemas de segurança por diversão e/ou visando o lucro, ao contrário do hacker.
Phreakers
Funcionários
Mitos e fantasias
Engenharia social
Como conseguir uma política eficiente de proteção
Medidas básicas são necessárias:
- Nunca abra arquivos anexados a e-mails de pessoas ou empresas desconhecidas. E, mesmo que o remetente seja conhecido, passe um bom anti-vírus antes de abrir o arquivo;
- Mantenha em seu computador um bom anti-vírus, sempre atualizado;
- Deixe o firewall do Windows sempre ativado;
- Faça sempre as atualizações necessárias do seu sistema operacional;
- Nunca instale programas piratas em seu computador, eles podem trazer vírus ou outros programas perigosos;
- Não abra disquetes ou CDs de outras pessoas sem antes passar o anti-vírus;
- Não coloque dados pessoais (endereço, nome completo, escola onde estuda, etc) em sites de relacionamentos como, por exemplo, o Orkut;
- Siga sempre as orientações de seu banco para acessar sua conta pela Internet;
- Não digite senhas e dados pessoais em computadores públicos (lan houses, empresas, etc);
- Não crie senhas com datas de aniversários, seqüências numéricas fáceis ou nome de pessoas. Uma sugestão é criar senhas intercalando letras e números;
- Cuidado ao utilizar o cartão de crédito em compras on line. Tenha certeza que a loja virtual é segura;
- Não clique em links mostrados por e-mails desconhecidos. Eles costumam instalar vírus ou cavalos-de-tróia (programas que roubam dados do computador).
- Não divulgue dados pessoais (endereços, números de documentos, etc.) em redes sociais (Orkut, Facebook, Twitter, etc.).
Analisando o nível de perigo
A Influência do sistema operacional
O sistema operacional não influi tanto na segurança.Se alguém precisar de um servidor externo é melhor que utilize o Linux ou o Windows NT se for apenas uma rede local. E o Netware? A Novell passou a apostar na Internet recentemente, suas antigas versões não possuem o suporte devido à rede. E os seus servidores web ainda não são tão utilizados em larga escala quanto o Apache e o IIS. Mas nosso principal foco são os ataques remotos. Leia um pouco mais sobre cada um deles:
Unix versus Windows
O Unix é multi-tarefa e o Windows também. Ambos são
- Têm distribuções gratuitas (como é o caso do Linux)
- Criptografia inquebrável de senhas. Só se descobre no método da tentativa e erro.
- Melhores ferramentas de rede
- Melhor gerenciamento de permissões
- Código-fonte aberto
Vantagens do código- fonte aberto
As vantagens do código-fonte aberto (ou open-source) são muito grandes. Esse termo significa que os programas criados vêm junto com o seu código fonte, ou seja, você pode ver exatamente o que está executando. Para começar, qualquer um pode fazer sua própria versão de Unix ou Linux. É só pegar o código fonte dealgum sistema já existente e alterá-lo. Como o sistema operacional foi feito de programadores para programadores, ainda possuem alguns recursos que o usuário comum não consegue entender. Mas até isso o open-source está mudando. Novas ferramentas gráficas foram criadas para facilitar o uso do Unix. Podem torná-lo tão fácil de usar quanto o Windows. E o melhor são melhoradas rapidamente pelos seus próprios usuários e distribuidas gratuitamente. Alguns bons exemplos são o GNOME e o KDE, os ambientes gráficos mais usados na atualidade.
Configurações malfeitas
Ataques restritos a um tipo de sistema
Ataques universais intra-sistemas
Recusa de serviço e invasão
Protocolos , ferramentas de rede e footprinting
Protocolos
Tipos de protocolos:
-
Protocolos Abertos: Protocolos abertos são protocolos feitos para o padrão da indústria. Eles se comunicam com outros protocolos que utilizam o mesmo padrão. Um protocolo aberto não possui dono etodos os sistemas podem fazer implementações livremente.
-
Protocolos Específicos: Protocolos específicos são feitos para ambientes de redes fechados e possuem donos. Como é o caso do IPX / SPX que foi desenvolvido especificamente para a estrutura NovellNetware.
Tipos de transmissão de dados
Unicast
Broadcast
Multicast
Ferramentas e segredos
Trojans
Perigo real
Tipos de cavalo de tróia
Invasão por portas TCP e UDP
Trojans de informação
Trojans de ponte
Rootkits
Trojans comerciais
Agora vou falar um pouco sobre algumas das maiores invenções da humanidade
A roda
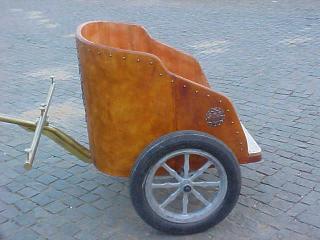
Biga romana
Apesar de não saber o momento e o local exatos da sua invenção, muitos acreditam que a roda surgiu a partir de um tronco de árvore rolante. Suspeita- se que posteriormente evoluiu para uma tora cortada transversalmente, uma roda um tanto pesada e quebradiça, mas que pelo menos rolava. Alguns métodos rudimentares de transporte de objetos já eram bastante comuns, como o simples trenó ou o travois, construídos a partir de duas estacas entrelaçadas a uma armação, atadas a um animal ou ao viajante que a arrastava, mas este método era evidentemente inferior à roda.
O que se sabe com certeza é que as rodas mais remotas eram confeccionadas com três tábuas de madeira fixadas a um suporte e entalhadas em forma de círculo. Este era um modo de se construírem rodas mais robustas do que as confeccionadas em uma única tábua, principalmente se for levado em conta que a invenção da roda precedeu a invenção das ruas. A representação pictográfica mais antiga de uma dessas rodas é originária de sumérios, por volta de 3500 a.C., na qual se vê a roda sobre um trenó. A mudança que tornou a roda mais leve e prática foi o raio, que surgiu por volta de 2000 a.C. em carroças da Ásia Menor. Nessa época, a roda era utilizada como meio de transporte, em charretes ou carroças produzidas pra todo tipo de trabalho. A agricultura, o comércio a longa distância e a guerra precisavam de rodas.
A biga, por exemplo, se constituía originalmente de um modelo de quatro rodas, puxado por dois asnos selvagens, e evoluiu para o arrojado veículo de duas rodas puxado por garanhões que vemos no cinema. Ao avaliar a leveza e o tamanho do modelo da carroça, os eixos leves e as rodas montadas sobre raios e boas couraças para os cavalos, a biga revolucionou a arte da guerra.
Os grandes exércitos do segundo milênio antes de Cristo, como o dos egípcios, dos hititas da Anatólia, dos arianos da Índia e dos cênicos da Grécia, fizeram uso desse veículo extremamente rápido e á em manobras. A biga deixou um rastro de devastação da China à Creta Minóica, chegando a atingir a Grã-Bretanha, durante todo o período que antecedeu Alexandre, o Grande, quando foi substituída pela cavalaria.
O desenvolvimento da roda foi uma contribuição crucial dos romanos para a abertura de estradas. Para que a comunicação e a mobilização dos recursos fossem boas era necessária a construção e manutenção do império. As estradas permitiriam isso. As estradas romanas conservaram-se por séculos. Hoje em dia ainda é possível encontrar inúmeras estradas em uso na Grã-Bretanha.
Ao passar do tempo, a roda continuou evoluindo. Foram desenvolvidos cubos de ferro, que deram às rodas uma força extraordinária no centro, onde elas eram fixadas a eixos lubrificados. Até mesmo as rodas que quebravam podiam ser reconstruídas ao redor do mancal, tornando-o uma parte indispensável de sua estrutura. O conceito “rodeta” surgiu na forma de um aro ou anel que era esticado pelo calor e colocado ao redor da roda para posteriormente se contrair depois do resfriamento, fazendo com que a roda não somente ficasse mais resistente no contato com o solo, mas também tornasse a própria roda uma unidade mais sólida e compacta.
A roda não pode ser considerada apenas para solos terrestres, ela pode ser encontrada na biga de tranques, na diligência ao trem e da carruagem ao carro. Uma roda onde era possível confeccionar potes tornou-se um passo importante na confecção de cerâmica. A primeira evidência de um torno de oleio vem da Mesopotâmia, por volta de 3.5000 a.C. Um pedaço de argila, que até então tomava forma apenas pelo uso das mãos, podia agora ser “jogado” sobre uma roda em rotação e, com o auxílio das mãos e de ferramentas combinadas à força centrífuga, permite que uma forma simétrica fosse moldado.
O torno de oleiro vem da Mesopotâmia por volta de 3500 a.C. Muito mais do que exclusivamente decorativos, esses vasilhames eram os únicos locais seguros para a armazenagem de produtos secos, bebidas, óleos, alimentos e grãos, entre outros usos.
A imaginação humana é tão ampla quanto podemos imaginar. Por exemplo: a “roda-d’água” mais primitiva, que se constituía numa série de potes cerâmicos atados a uma grade toda suspensa sobre água corrente. A força centrífuga impulsionava os potes cheios à parte mais alta da roda, onde o conteúdo era despejado sobre uma vala rasa, permitindo que a água pudesse ser desviada para uma localidade diferente.
A roda foi a propulsora da Revolução Industrial.
A lâmpada elétrica
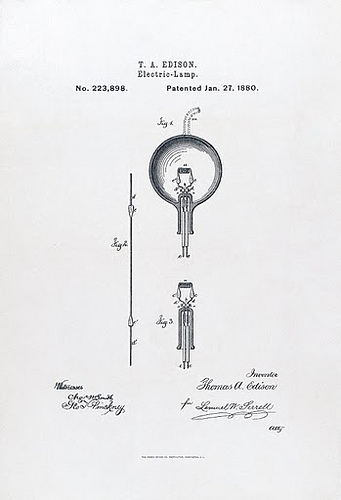
A primeira lâmpada elétrica foi obra de um grande cientista americano, Tomas Alva Edison, que a fabricou cerca de 1880. Antes disso, já se havia empregado a energia elétrica para iluminação com as lâmpadas em arco, que, todavia, não eram práticas e serviam apenas para a iluminação das ruas e de alguns logradouros públicos. Essas lâmpadas eram constituídas por duas hastes de carvão, pontudas com os dois extremos a pouca distância: fazendo passar a corrente, formava-se uma descarga elétrica, muita luminosa, entre uma ponta e outra.
Edison compreendeu que as lâmpadas a arco não podiam, por certo, ter muita difusão, e teve uma idéia brilhante, isto é, a de tornar incandescente um fio sutilíssimo de carvão, dentro de um espaço em que houvesse sido retirado o ar: de tal modo, o carvão podia arder, sem consumir-se rapidamente: assim, quando ele conseguiu realizar o vácuo no interior de uma pequena ampola de vidro, tinha aparecido a primeira lâmpada.
Muito interessante foram, sem dúvida, as experiências que o cientista americano tentou para obter uma luz elétrica durável e resplendente. A princípio, ele usou um filamento de platina, para torná-la incandescente, mas este metal era muito caro; depois, experimentou, pondo-os de lado numerosos outros metais. Afinal, tentou com um filamento de carvão, empregando um mero fio de algodão. A primeira lâmpada fabricada com este tipo de filamento, contido num tubo de vidro sem ar, resistiu por mais de quarenta horas, assinalando um recorde não desprezível para a época. Mas Edison não parou aqui; experimentou outros filamentos de papelão carbonizado e, depois, de bambu, também carbonizado. Este último permaneceu em uso por mais de dez anos e ele foi substituído, primeiro, pela celulose e, depois, pelo atual tungstênio.
Neste ponto, vemos a que se deve o aparecimento de luz no interior da lâmpada. É preciso saber que, quando a corrente elétrica passa através de um fio de metal ou através de qualquer meio condutor, encontra uma certa resistência em sua passagem: este efeito (efeito joule, nome do físico inglês que o descobriu) tem como conseqüência que a energia se transforma, em parte, em calor, e o calor produzido será maior ou menor, segundo a resistência do condutor. É, este, o princípio sobre o qual está baseado o funcionamento das estufas elétricas e dos ferros elétricos, nos quais há filamentos que apresentam uma grande resistência à passagem da corrente (por isso, comumente chamados resistências) e produzem muito calor.
Explorando o mesmo efeito no filamento de uma substância que, se tornando incandescente, emita uma notável luminosidade, pode-se produzir luz. Foi essa a idéia que orientou Edison na realização da primeira lâmpada, e os fatos que lhe deram razão, porque, desde, estão as lâmpadas incandescentes encontraram um sucesso incontestável. Somente no Brasil, consomem-se, hoje, várias dezenas de milhões de lâmpadas por ano, ao passo que, no mundo inteiro consomem-se bilhões.
As lâmpadas que usamos são, naturalmente, diferente daquelas de Edison, isto é, das primeiras que eram bem rudimentares. Nos pequenos globos de vidro, ao invés do vácuo, há um gás especial, inerte, que se combina facilmente, e por isso não permite ao filamento queimar-se, e, ao mesmo tempo per
mite também, alcançar altíssimas tmperaturas, o que não era possível com o vácuo. O filamento de uma lâmpada comum (de tungstênio) torna-se incandescente a temperaturas que beiram os 3.000 graus!
O funcionameno da lâmpada incandescente é simplíssimo: a corrente elétrica, que é produzida pelas centrais hidroelétricas e termoelétricas, chega, através da tomada de rosca, que serve para inserir a lâmpada no soquete, a duas pequenas antenas de metal, que são escoradas por um suporte de vidro: as duas antenas transmitem, por suas vez, a corrente ao filamento, que se torna incandescente.
O filamento, porém, não é inalterável, depois de um certo período de tempo, se gasta e quebra-se: é o que acontece quando dizemos que a lâmpada "queimou".
As ferramentas de pedra
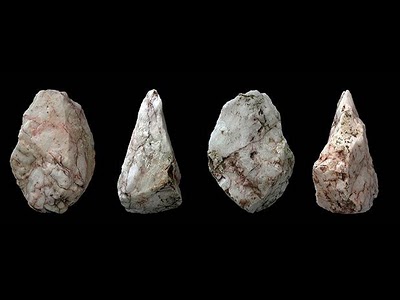
A Idade da Pedra é o período da Pré- história durante o qual os seres humanos criaram ferramentas de pedra, sendo a tecnologia mais avançada naquele então. A madeira, os ossos e outros materiais também foram utilizados, mas a pedra foi utilizada para fabricar ferramentas e armas, de corte ou percussão.
Contudo, esta é uma circunstância necessária, mas insuficiente para a definição deste período, já que nele tiveram lugar fenômenos fundamentais para o ser humano, quanto às aquisições tecnológicas, a evolução social, as mudanças do clima, a diáspora do ser humano por todo o mundo habitável, desde o seu berço africano, e a revolução econômica desde um sistema caçador- coletor, até um sistema parcialmente produtor .
O intervalo de tempo que abrange a Idade da Pedra é ambíguo, disputado e variável segundo a região em questão. Por exemplo, escavações mostraram que enquanto em certos lugares como a Grã-Bretanha se vivia na Idade da Pedra, em outros, como Roma, Egito e China, já se usavam os metais e conhecia-se a escrita. Alguns grupos humanos nunca desenvolveram a tecnologia do metal difundido e, portanto, ficaram numa idade de pedra até se encontrarem com culturas tecnologicamente mais desenvolvidas.
Em geral, acredita-se que este período começou na África faz 2,5 milhões de anos, com a aparição da primeira ferramenta humana (ou pré-humana). A este período seguiu-se o Calcolítico ou Idade do Cobre e, sobretudo, a Idade do Bronze, durante a qual as ferramentas desta liga chegaram a ser comuns; esta transição ocorreu entre 600 a.C. e 2500 a. C.
Tradicionalmente vem-se a dividir a Idade da Pedra em Paleolítico (ou Idade da Pedra Lascada), com um sistema econômico de caça-coleta e Neolítico (ou Idade da Pedra Polida), no qual se produz a revolução para o sistema econômico produtivo e sedentário: agricultura e pecuária. Há um período intermédio chamado de Mesolítico, no qual usavam, ao mesmo tempo, instrumentos de pedra lascada e pedra polida. Os três períodos, por sua vez, encontram-se subdivididos.

Deixe sua opinião
Nenhum comentário foi encontrado.
Página inicial
Esta lista está vazia.